BSI analysiert den Hackerangriff: Was wir daraus lernen können
Es war leider ganz einfach:
Ein Mitarbeiter der Berliner Senatsverkehrsverwaltung klickte auf einen Link in einer Phishing-Mail (sowas kann passieren) und landete auf einer gefälschten Seite mit einem sogenannten „CAPTCHA“.
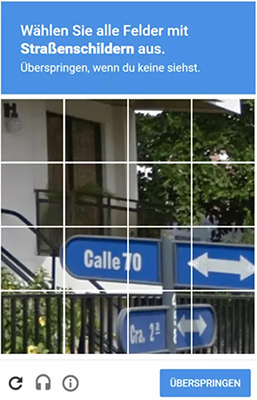
CAPTCHAs werden benutzt, um zu prüfen, ob ein Mensch vor der Maschine sitzt.
Sie kennen das bestimmt: Sechzehn Bildchen und Sie sollen alle markieren, auf denen ein Straßenschild zu sehen ist.
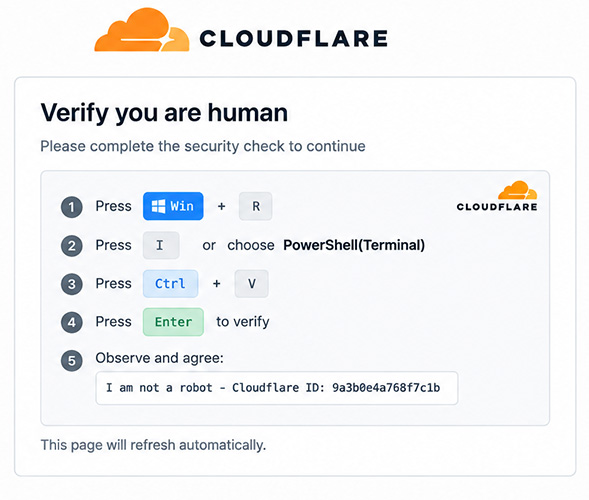
Hier wurde der Nutzer anstelle dieser Bildchen gebeten, hintereinander mehrere Tastenkombinationen zu drücken.
Erst die Windows-Taste+X, dann das I, dann Strg.+V usw. Das sah ungefähr so aus:
Der Nutzer hat das dann brav gemacht – aber leider hatte er Admin-Rechte auf seinem Rechner.
Durch die beschriebenen Schritte hat der Nutzer unwissentlich den Inhalt seiner kompromittierten Zwischenablage in eine Windows-Kommandozeile eingefügt und damit einen Schad-Befehl ausgeführt. So verschafften sich die Angreifer Zugang.
Diese Angriffsmethode namens „TerminalFix“ ist laut BSI eine Weiterentwicklung der als „ClickFix“ bekannten Methode.
Was in Berlin folgte, zeigt, was auf dem Spiel steht: über eine Million Dateien und auch Passwörter sind inzwischen im Darknet aufgetaucht.
Was bedeutet das für Unternehmen?
- Admin-Rechte dürfen nur echte Admins haben. Also Menschen, die entsprechendes Wissen und Erfahrung haben.
- Sensibilisierung von Mitarbeitenden ist zentraler Bestandteil jeder Sicherheits-Strategie. Ohne geht es nicht.
- Multi-Faktor-Authentifizierung und eine restriktive Rechtevergabe erschweren es Angreifern, sich nach einem möglichen ersten Zugriff im Netz auszubreiten.
Zusammenfassung:
Wenn unbedarfte Nutzer und zu lasche Sicherheitsvorkehrungen zusammenkommen, ist die Frage nicht, “ob“ etwas passiert, sondern nur “wann“. Seien Sie misstrauisch bei Links in Mails. Hinterfragen Sie, was Sie sehen. Und holen Sie sich im Zweifelsfall lieber einmal mehr ein weiteres Augenpaar dazu.